IT-Sicherheitsstrategien für kritische Infrastrukturen: Best Practices und Risikomanagement
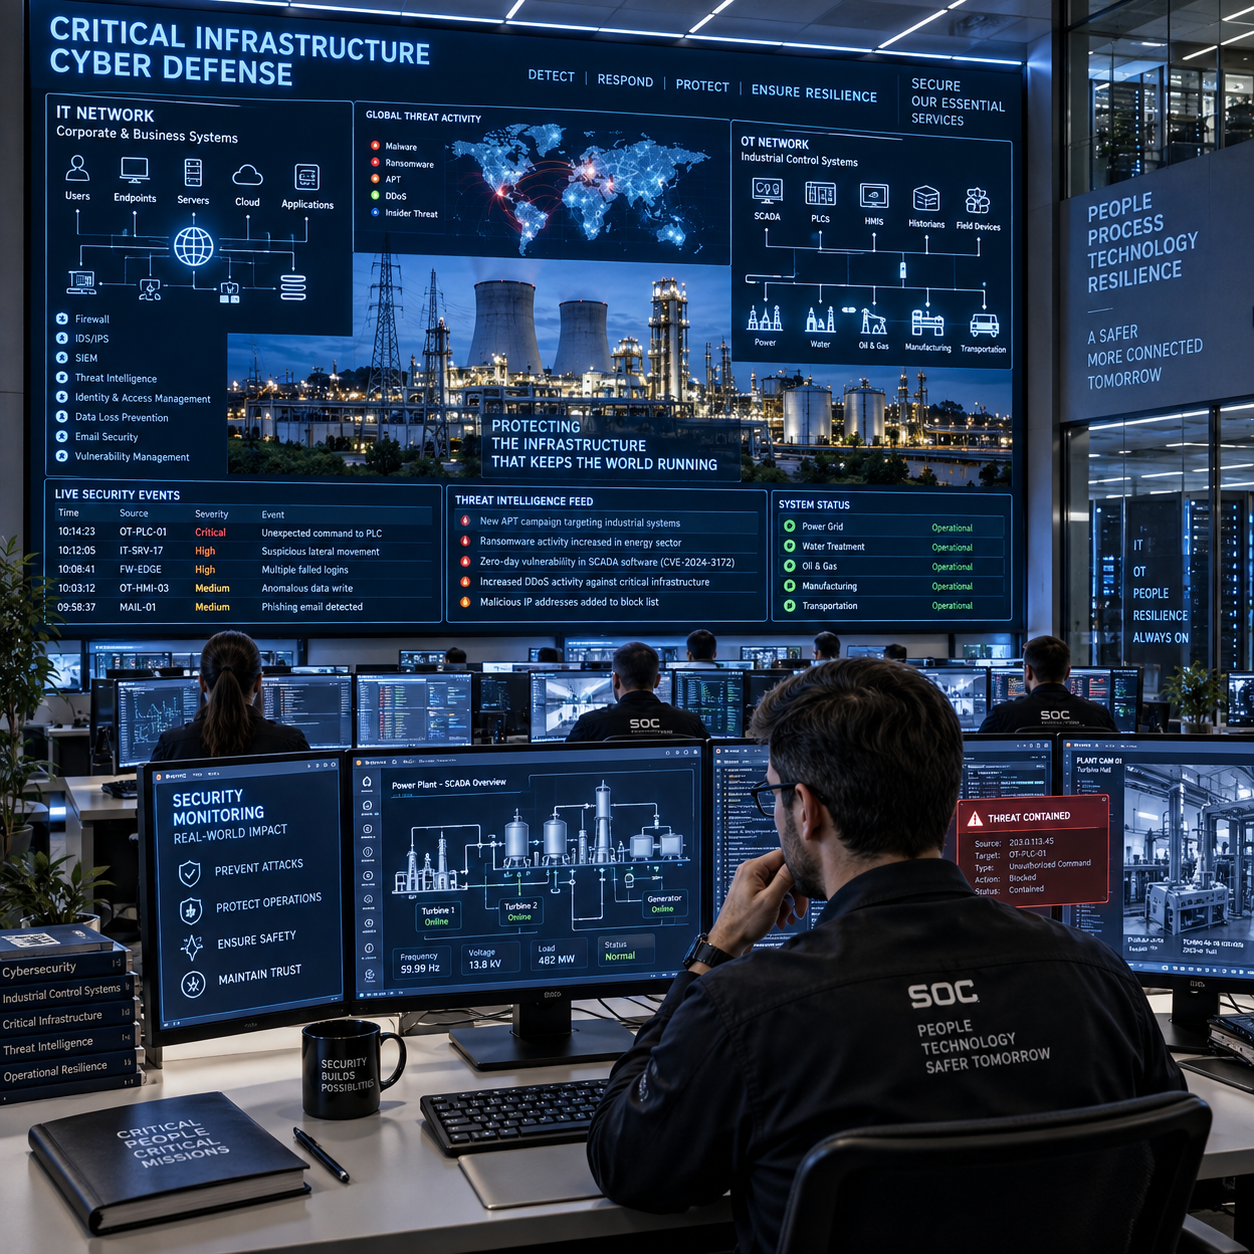
Kritische Infrastrukturen sichern Leistungen, von denen Gesellschaft und Wirtschaft unmittelbar abhängen. Dazu zählen unter anderem Energieversorgung, Wasserwirtschaft, Gesundheitswesen, Transport, Finanzwesen und Telekommunikation. Fällt ihre Informations- oder Betriebstechnik aus, geht es deshalb nicht nur um Datenverlust, sondern um Versorgung, Sicherheit und Vertrauen.
Eine belastbare IT-Sicherheitsstrategie für KRITIS verbindet technische Schutzmaßnahmen mit Risikomanagement, klaren Verantwortlichkeiten und geübten Wiederanlaufprozessen. Entscheidend ist ein Ansatz, der Prävention, Erkennung, Reaktion und Wiederherstellung gleichwertig berücksichtigt.
Warum IT-Sicherheit in kritischen Infrastrukturen besondere Anforderungen stellt
IT-Sicherheit in kritischen Infrastrukturen muss Verfügbarkeit, Integrität und Vertraulichkeit gleichzeitig schützen, wobei die Aufrechterhaltung des Betriebs häufig höchste Priorität hat. Ein Sicherheitsvorfall kann operative Prozesse unterbrechen, Menschen gefährden oder die öffentliche Versorgung beeinträchtigen.
In klassischen IT-Umgebungen lässt sich ein System für Wartung oder forensische Untersuchungen oft kurzfristig abschalten. In einer Energieanlage, einem Krankenhaus oder einem Verkehrsleitsystem ist das wesentlich schwieriger. Betriebstechnik, sogenannte OT, arbeitet häufig mit langen Lebenszyklen, spezialisierten Protokollen und Komponenten, die nicht ohne Weiteres gepatcht oder ersetzt werden können.
Hinzu kommen enge Abhängigkeiten: Ein Identitätsdienst beeinflusst möglicherweise die Leitwarte, ein Telekommunikationsausfall die Fernsteuerung und ein kompromittierter Dienstleister mehrere Standorte. Eine gute Strategie bewertet daher nicht nur einzelne Server, sondern Geschäftsprozesse, technische Abhängigkeiten und Ausfallfolgen.
Auch regulatorische Anforderungen spielen eine Rolle. Das Bundesamt für Sicherheit in der Informationstechnik stellt dafür Orientierungshilfen und Vorgaben zur Informationssicherheit bereit. Die konkrete Umsetzung muss jedoch zur Kritikalität, Architektur und Risikotoleranz der jeweiligen Organisation passen.
Risikoanalyse als Grundlage einer belastbaren Sicherheitsstrategie
Eine Risikoanalyse identifiziert kritische Systeme, Bedrohungen, Schwachstellen und Auswirkungen und übersetzt diese Erkenntnisse in priorisierte Maßnahmen. Sie sollte IT, OT, Prozesse, Lieferanten und externe Abhängigkeiten gemeinsam betrachten.
Ein praktikables Vorgehen besteht aus fünf Schritten:
- Schutzobjekte erfassen: Inventarisieren Sie Anwendungen, Netzwerke, Steuerungskomponenten, Daten, Standorte und zentrale Geschäftsprozesse.
- Kritikalität bestimmen: Bewerten Sie, welche Systeme für Versorgung, Sicherheit, Umsatz, Rechtspflichten oder öffentliche Leistungen unverzichtbar sind.
- Bedrohungen und Schwachstellen zuordnen: Berücksichtigen Sie beispielsweise Phishing, Ransomware, Fehlkonfigurationen, Insider-Risiken, Hardwareausfälle und Lieferkettenrisiken.
- Auswirkungen bewerten: Prüfen Sie Folgen für Verfügbarkeit, Integrität und Vertraulichkeit sowie mögliche Kaskadeneffekte.
- Risiken priorisieren: Kombinieren Sie Eintrittswahrscheinlichkeit, Schadenshöhe, Erkennungsfähigkeit und vorhandene Kontrollen zu einer nachvollziehbaren Reihenfolge.
Besonders wertvoll ist eine Abhängigkeitsanalyse. Sie zeigt etwa, welche OT-Komponenten von zentralen Verzeichnisdiensten abhängen oder welche Lieferanten Fernzugriff auf Produktionsnetze besitzen. Für jedes hohe Risiko sollte ein verantwortlicher Owner, ein Zieltermin und ein überprüfbarer Kontrollmechanismus definiert werden.
Eine Risikomatrix allein genügt nicht. Sie kann seltene, aber folgenschwere Ereignisse unterschätzen. Ergänzend helfen Szenarioanalysen, Business-Impact-Analysen und technische Architekturprüfungen.
Zentrale Bausteine einer IT-Sicherheitsstrategie
Die zentralen Bausteine einer IT-Sicherheitsstrategie sind Governance, Schutzbedarfsfeststellung, sichere Architektur, Zugriffskontrollen, Netzwerksegmentierung und wirksames Schwachstellenmanagement. Alle Maßnahmen müssen einem klaren Geschäftsrisiko zugeordnet sein.
Governance und Verantwortlichkeiten
Die Geschäftsleitung trägt die Verantwortung für Risikotoleranz, Ressourcen und Prioritäten. Ein Informationssicherheitsbeauftragter koordiniert das Sicherheitsmanagement; System-, Prozess- und Anlagenverantwortliche setzen Vorgaben im Alltag um. Richtlinien sollten festlegen, wer Änderungen freigibt, Vorfälle meldet, Risiken akzeptiert und Ausnahmen dokumentiert.
Architektur und Zugriffsschutz
Netzwerksegmentierung trennt Büro-IT, Rechenzentren, Produktionsnetze und Managementzugänge. Firewalls, kontrollierte Übergänge und streng begrenzte Administrationspfade reduzieren die Ausbreitung eines Angriffs. In sensiblen Bereichen sollte jeder Datenfluss begründet, protokolliert und regelmäßig überprüft werden.
Das Identitäts- und Zugriffsmanagement folgt dem Prinzip der geringsten Rechte. Mehrfaktor-Authentifizierung, rollenbasierte Berechtigungen, getrennte Administrationskonten und zeitlich begrenzte Fernzugriffe sind besonders wirksam. Gemeinsame Konten erschweren die Nachvollziehbarkeit und sollten vermieden werden.
Schwachstellen und Änderungen kontrollieren
Ein belastbares Schwachstellenmanagement umfasst Inventar, Bewertung, Priorisierung, Behebung und Nachkontrolle. Wo ein Patch in der OT nicht möglich ist, kommen kompensierende Kontrollen infrage, etwa Segmentierung, Applikationsfreigaben oder verstärkte Überwachung. Patchen um jeden Preis kann die Verfügbarkeit gefährden; gar nicht zu patchen erhöht jedoch das Angriffsrisiko. Die Entscheidung muss dokumentiert und regelmäßig neu bewertet werden.
Best Practices für Prävention, Erkennung und Reaktion
Wirksame Cybersecurity kombiniert Prävention, Security Monitoring und Incident Response. Schutzmaßnahmen verhindern viele Angriffe, während Protokollierung und Anomalieerkennung die verbleibenden Ereignisse früh sichtbar machen und eingespielte Reaktionen den Schaden begrenzen.
Zur Prävention gehören abgesicherte Konfigurationen, E-Mail-Schutz, Endpoint-Security, Netzwerkfilter, sichere Fernwartung und regelmäßige Berechtigungsprüfungen. Sicherheitskontrollen sollten dabei den Betriebsmodus berücksichtigen. Ein aggressiver Scan kann in einer empfindlichen OT-Umgebung mehr Risiko erzeugen als reduzieren.
Security Monitoring sammelt relevante Ereignisse aus Endgeräten, Identitätsdiensten, Netzwerkkomponenten und, soweit technisch möglich, OT-Systemen. Zeitstempel müssen synchronisiert sein; Protokolle sollten gegen Manipulation geschützt und für einen angemessenen Zeitraum verfügbar bleiben. Alarme brauchen einen Prozess: Wer bewertet sie, wann wird eskaliert und welche Handlung ist zulässig?
Ein Incident-Response-Plan beschreibt Rollen und Entscheidungen für Erkennung, Eindämmung, Beweissicherung, Kommunikation und Wiederherstellung. Er sollte auch den manuellen Betrieb, die Einbindung von Behörden und die Abstimmung mit Dienstleistern regeln. Tabletop-Übungen und technische Tests zeigen, ob der Plan unter Zeitdruck funktioniert.
Typische Fehler sind fehlende Protokollierung, ungeprüfte Alarme und ein Plan, der nur den IT-Bereich, nicht aber Anlagenbetrieb und Kommunikation berücksichtigt. Ein kleiner, geübter Prozess ist wertvoller als ein umfangreiches Dokument, das niemand kennt.
Notfallmanagement und Aufrechterhaltung des Betriebs
Business Continuity Management hält kritische Leistungen auch bei Sicherheitsvorfällen möglichst aufrecht und definiert, wie Systeme sicher wiederhergestellt werden. Dafür braucht es priorisierte Wiederanlaufziele, belastbare Backups, Redundanz und regelmäßig getestete Notfallverfahren.
Eine Business-Impact-Analyse legt fest, welche Prozesse zuerst weiterlaufen müssen und wie lange ein Ausfall vertretbar ist. Daraus entstehen Recovery Time Objectives und Recovery Point Objectives. Diese Werte sind keine reinen IT-Kennzahlen: Sie müssen mit Betrieb, Fachbereichen, Kundenanforderungen und Sicherheitsrisiken abgestimmt werden.
- Backups: Kritische Daten sollten versioniert, vor Manipulation geschützt und zumindest teilweise offline oder logisch getrennt gespeichert werden.
- Redundanz: Ersatzsysteme, getrennte Standorte und unabhängige Kommunikationswege reduzieren einzelne Ausfallpunkte.
- Wiederanlauf: Die Reihenfolge muss Abhängigkeiten berücksichtigen, etwa Netzwerk, Identität, Datenbanken und Fachanwendungen.
- Krisenkommunikation: Kontaktlisten, Freigabewege und vorbereitete Kommunikationsbausteine verhindern widersprüchliche Informationen.
Backups gelten erst dann als belastbar, wenn ihre Wiederherstellung getestet wurde. Mindestens jährlich, bei besonders kritischen Prozessen häufiger oder nach wesentlichen Änderungen, sollten Planspiele und technische Wiederanlauftests stattfinden.
Menschen, Prozesse und externe Partner als Sicherheitsfaktoren
Menschen, Prozesse und externe Partner bestimmen maßgeblich, ob technische Sicherheitskontrollen im Alltag funktionieren. Awareness, klare Meldewege, sichere Arbeitsabläufe und eine überprüfbare Dienstleistersteuerung schließen die Lücke zwischen Richtlinie und Praxis.
Schulungen sollten rollenbezogen sein. Mitarbeitende brauchen andere Beispiele als Administratoren, Leitwartenpersonal oder Einkaufsteams. Kurze, wiederkehrende Formate zu Phishing, Fernzugriff, Wechseldatenträgern und Vorfallmeldung sind meist wirksamer als eine einmalige Pflichtveranstaltung.
Bei Engineering- und IT-Service-Partnern gehören Sicherheitsanforderungen bereits in Ausschreibung und Vertrag. Dazu zählen benannte Ansprechpartner, Mindestanforderungen an Authentifizierung, Protokollierung, Schwachstellenmeldungen, Unterauftragnehmer, Kündigungsprozesse und Unterstützung bei Incident Response. Ein Dienstleister mit privilegiertem Zugriff ist Teil der eigenen Angriffsfläche.
Lieferkettenrisiken lassen sich nicht vollständig eliminieren. Sie werden beherrschbarer, wenn kritische Abhängigkeiten dokumentiert, Zugriffe begrenzt, Alternativen geprüft und Wiederanlaufoptionen vorbereitet werden. Spezialisierte IT-Sicherheitsberatung kann besonders dann helfen, wenn interne Teams IT und OT gemeinsam bewerten oder ein unabhängiges Architektur-Assessment benötigen.
Sicherheitsstrategie kontinuierlich verbessern
Eine IT-Sicherheitsstrategie bleibt wirksam, wenn sie durch Kennzahlen, Audits, Lessons Learned und regelmäßige Risikoneubewertungen kontinuierlich angepasst wird. Neue Technologien, Anlagen, Lieferanten und Bedrohungen verändern die Ausgangslage laufend.
Sinnvolle Kennzahlen messen nicht nur die Zahl geschlossener Tickets. Aussagekräftiger sind beispielsweise:
- Anteil inventarisierter kritischer Systeme und bekannter Kommunikationsbeziehungen
- Zeit bis zur Erkennung und Eindämmung eines Sicherheitsereignisses
- Fristgerechte Behebung kritischer Schwachstellen oder dokumentierte Kompensationsmaßnahmen
- Erfolgsquote von Backup-Wiederherstellungen und Notfallübungen
- Anteil überprüfter privilegierter Konten und externer Zugänge
Audits und Penetrationstests sollten risikobasiert geplant werden. In OT-Umgebungen sind passive Analysen oder kontrollierte Tests oft geeigneter als unbeschränkte Scans. Nach einem Vorfall oder Beinaheereignis folgt eine strukturierte Nachbesprechung: Was hat funktioniert, wo entstanden Verzögerungen, welche Annahme war falsch?
Priorisieren Sie Verbesserungen nach dem Modell kritisch, exponiert, prüfbar: zuerst Systeme mit hoher Auswirkung und großer Angriffsfläche schützen, danach die Wirksamkeit mit einem Test belegen. So entsteht aus Risikomanagement ein steuerbarer Verbesserungszyklus statt einer statischen Compliance-Akte.
Häufige Fragen zu IT-Sicherheitsstrategien für KRITIS
Welche Bestandteile sollte eine IT-Sicherheitsstrategie für KRITIS enthalten?
Sie sollte Governance, Asset- und Schutzbedarfsmanagement, Risikoanalyse, sichere Architektur, Netzwerksegmentierung, Identitäts- und Zugriffsmanagement, Schwachstellenmanagement, Security Monitoring, Incident Response und Business Continuity umfassen.
Wie lassen sich IT- und OT-Risiken gemeinsam bewerten?
Durch ein gemeinsames Verzeichnis von Prozessen, Assets und Abhängigkeiten. Die Bewertung muss technische Schwachstellen ebenso berücksichtigen wie Betriebsfolgen, Sicherheitsfunktionen, Wartungsfenster und manuelle Ausweichverfahren.
Welche Maßnahmen haben bei begrenzten Ressourcen Priorität?
Beginnen Sie mit kritischen Assets, privilegierten Konten, erreichbaren Fernzugängen, Netzwerksegmentierung, belastbaren Backups und einem funktionierenden Incident-Response-Prozess. Diese Maßnahmen reduzieren häufig mehrere Risikokategorien zugleich.
Wie häufig sollten Notfallpläne und Sicherheitskontrollen getestet werden?
Mindestens nach wesentlichen Änderungen und regelmäßig nach einem risikobasierten Plan. Kritische Wiederherstellungs- und Kommunikationsprozesse sollten nicht nur gelesen, sondern praktisch oder als Tabletop-Übung geprüft werden.
Wann ist die Unterstützung durch einen spezialisierten IT-Sicherheitsdienstleister sinnvoll?
Wenn interne Ressourcen für unabhängige Risikoanalysen, IT-OT-Architektur, Monitoring, Incident Response oder Notfalltests fehlen. Entscheidend sind nachweisbare KRITIS-Erfahrung, Verständnis für Engineering und transparente Abgrenzung der Verantwortlichkeiten.