IT-Compliance und Datenschutz nach DSGVO: Praktische Umsetzungshilfen für Unternehmen
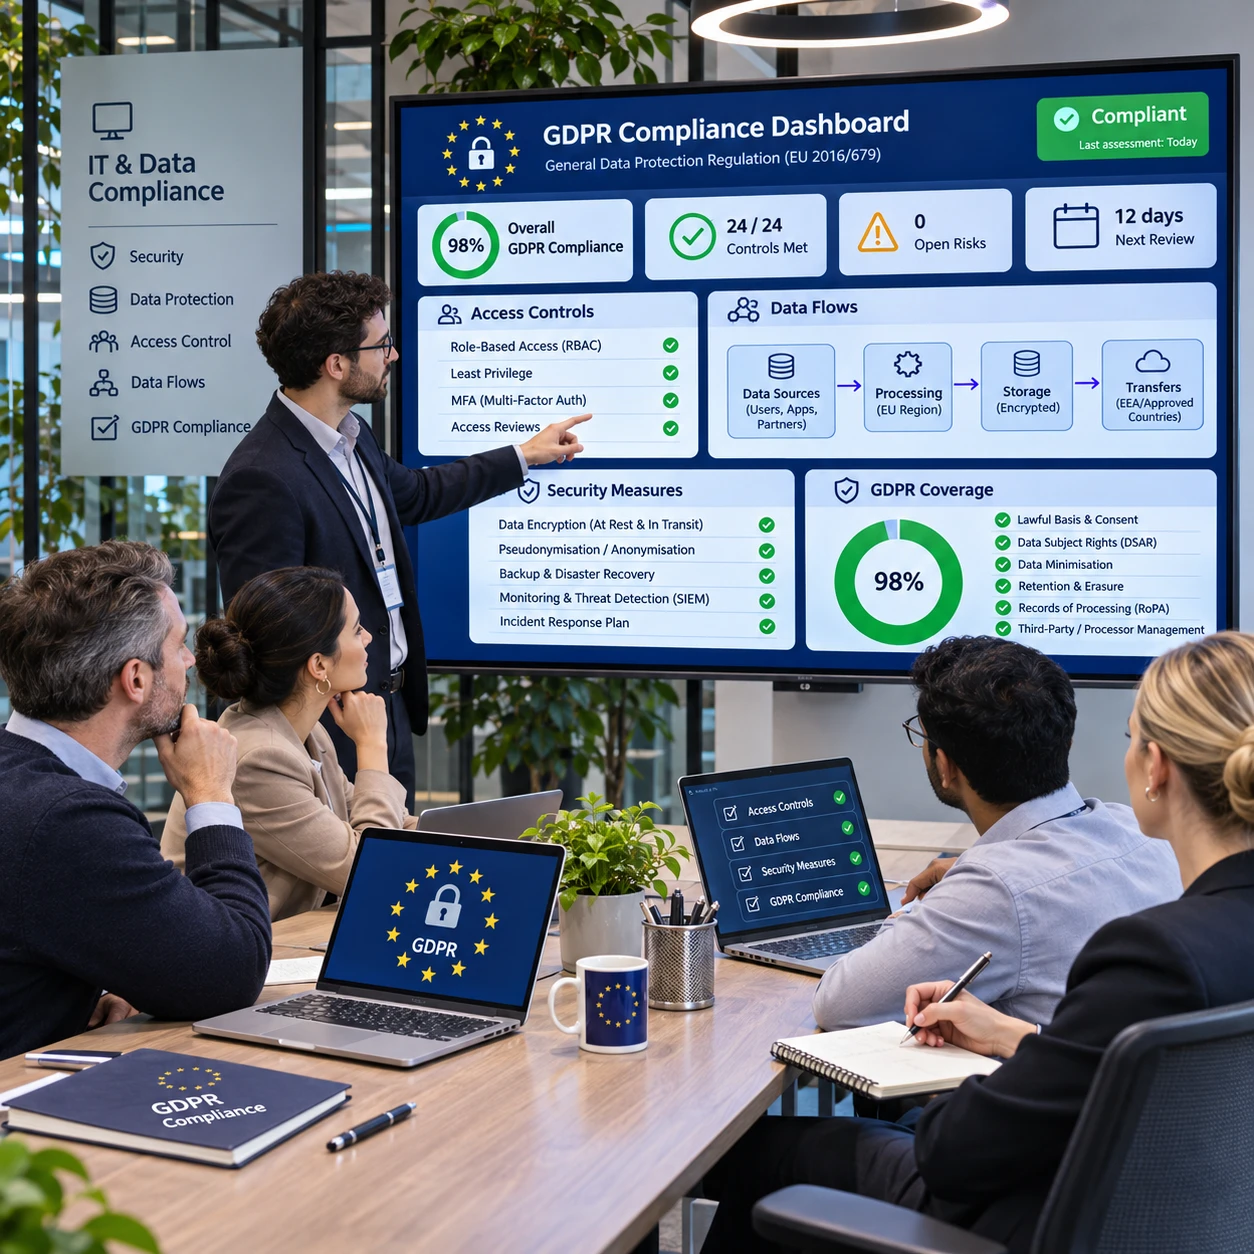
IT-Compliance und Datenschutz nach DSGVO gehören in den laufenden Betrieb: Unternehmen müssen nachvollziehen können, welche personenbezogenen Daten sie verarbeiten, wer dafür verantwortlich ist und wie sie diese Daten schützen. Eine belastbare Umsetzung entsteht durch klare Zuständigkeiten, passende technische und organisatorische Maßnahmen (TOM) und nachvollziehbare Nachweise.
Die Datenschutz-Grundverordnung (DSGVO) gibt den Rahmen vor, schreibt aber nicht für jedes Unternehmen dieselbe technische Lösung vor. Entscheidend sind Zweck und Umfang der Verarbeitung, mögliche Schäden für betroffene Personen und die tatsächlichen Risiken der IT-Umgebung. Die folgenden Schritte helfen, daraus einen praktikablen Arbeitsplan zu machen.
Was IT-Compliance und DSGVO-Datenschutz im Unternehmen bedeuten
IT-Compliance bedeutet, rechtliche, vertragliche und interne Anforderungen in IT-Systemen und Abläufen einzuhalten. Der DSGVO-Datenschutz regelt dabei insbesondere den Umgang mit personenbezogenen Daten und verlangt, dass Unternehmen ihre Entscheidungen und Schutzmaßnahmen nachvollziehbar umsetzen.
Personenbezogene Daten sind Informationen, die sich auf eine identifizierte oder identifizierbare Person beziehen. Dazu zählen etwa Kundendaten, Beschäftigteninformationen, IP-Adressen und Support-Tickets, wenn ein Personenbezug besteht. Die DSGVO betrifft öffentliche und private Organisationen, die solche Daten im Anwendungsbereich der Verordnung verarbeiten.
Datenschutz und Informationssicherheit überschneiden sich, sind aber nicht identisch. Informationssicherheit schützt Informationen allgemein vor Verlust, unbefugtem Zugriff oder Veränderung. Datenschutz richtet den Blick zusätzlich auf die Rechte betroffener Personen, den Verarbeitungszweck und die rechtmäßige Nutzung ihrer Daten. Eine sichere Plattform kann daher datenschutzwidrig eingesetzt werden, etwa wenn sie mehr Daten als erforderlich speichert.
Als Orientierung helfen drei Fragen: Welche Daten? Zu welchem Zweck? Welches Risiko und welcher Schutz? Wer sie bei neuen IT-Projekten von Beginn an beantwortet, kann Datenschutzanforderungen in Auswahl, Konfiguration und Betrieb einplanen, statt später aufwendig nachzubessern.
Zuständigkeiten und Datenverarbeitungen systematisch erfassen
Unternehmen sollten zuerst klären, wer über Zwecke und wesentliche Mittel einer Verarbeitung entscheidet und welche Datenflüsse tatsächlich bestehen. Eine vollständige Übersicht schafft die Grundlage für passende Schutzmaßnahmen, Verträge und die Beantwortung von Anfragen.
Der Verantwortliche bestimmt die Zwecke und Mittel der Verarbeitung. Ein Auftragsverarbeiter verarbeitet personenbezogene Daten im Auftrag und nach dokumentierten Weisungen des Verantwortlichen. Die Rollen richten sich nach der tatsächlichen Zusammenarbeit, nicht allein nach der Bezeichnung im Vertrag. Bei gemeinsamer Festlegung von Zwecken und Mitteln kann eine gemeinsame Verantwortlichkeit vorliegen.
Das zentrale Arbeitsdokument ist häufig das Verzeichnis von Verarbeitungstätigkeiten. Es sollte pro Verarbeitung unter anderem Zweck, betroffene Personengruppen, Datenkategorien, Empfänger, Löschfristen und vorgesehene Sicherheitsmaßnahmen abbilden. Ergänzend lohnt sich eine System- und Dienstleisterübersicht: Welche Anwendungen speichern Daten? Wo liegen sie? Wer hat Zugriff? Welche Schnittstellen und externen Supportzugänge bestehen?
- Fachbereiche benennen, die Daten erheben oder nutzen, etwa Vertrieb, Personal und Kundenservice.
- Systeme, Speicherorte, Datenflüsse und Schnittstellen mit den jeweiligen Verantwortlichen erfassen.
- Verarbeitungszweck, Rechtsgrundlage und Löschregeln je Prozess dokumentieren und auf Plausibilität prüfen.
- Änderungen wie neue Software, neue Datenfelder oder neue Dienstleister in den Aktualisierungsprozess aufnehmen.
Ein Datenschutzbeauftragter berät und überwacht, wenn eine Benennung gesetzlich vorgeschrieben ist oder das Unternehmen sie anderweitig vorsieht. Die Verantwortung für die Einhaltung der Pflichten bleibt beim Verantwortlichen. Hinweise zu den Anforderungen stellt die Datenschutz-Grundverordnung auf EUR-Lex bereit.
Technische und organisatorische Maßnahmen umsetzen
Technische und organisatorische Maßnahmen (TOM) sind Schutzvorkehrungen, die personenbezogene Daten entsprechend dem jeweiligen Risiko sichern. Sie sollen Vertraulichkeit, Integrität und Verfügbarkeit unterstützen und müssen zur Verarbeitung, den Systemen und möglichen Folgen eines Vorfalls passen.
Beginnen Sie bei den Zugängen. Ein Berechtigungskonzept sollte Rollen und Aufgaben abbilden, Zugriffe auf das notwendige Maß begrenzen und regelmäßige Prüfungen vorsehen. Wo es zum Risiko passt, helfen Mehr-Faktor-Authentifizierung, individuelle Benutzerkonten und eine zeitnahe Sperrung nicht mehr benötigter Konten. Gemeinsame Konten erschweren die Nachvollziehbarkeit und sollten nur begründet eingesetzt werden.
Weitere TOM können Verschlüsselung bei Übertragung und Speicherung, Protokollierung, sichere Konfigurationen, Schutz vor Schadsoftware und regelmäßige Updates umfassen. Backups sind nur dann verlässlich, wenn sie geschützt aufbewahrt und Wiederherstellungen praktisch getestet werden. Eine Sicherung, die nie getestet wurde, belegt noch nicht, dass Daten im Ernstfall rechtzeitig verfügbar sind.
- Zugriff: Rollen, Freigaben und privilegierte Konten regelmäßig überprüfen.
- Wiederherstellung: Sicherungskopien erstellen, vor unbefugtem Zugriff schützen und Restore-Tests dokumentieren.
- Betrieb: Updates, Schwachstellen, Protokolle und Änderungen nach festgelegten Abläufen behandeln.
- Menschen und Prozesse: Mitarbeitende schulen und sichere Abläufe für Datenexporte, Support und mobile Geräte definieren.
Die passende Maßnahme hängt vom Risiko ab. Eine zusätzliche technische Kontrolle kann Angriffsflächen verringern, verursacht aber Aufwand für Betrieb und Administration. Dokumentieren Sie deshalb nicht nur, welche TOM vorgesehen sind, sondern auch, warum sie für den jeweiligen Verarbeitungskontext angemessen sind.
Dienstleister, Verträge und Datenschutzrisiken prüfen
Wenn ein Dienstleister personenbezogene Daten im Auftrag verarbeitet, ist grundsätzlich ein Auftragsverarbeitungsvertrag (AVV) erforderlich. Vor der Beauftragung sollte das Unternehmen außerdem prüfen, ob Anbieter, technische Schutzmaßnahmen und Abläufe zum konkreten Risiko passen.
Ein AVV regelt unter anderem Gegenstand und Dauer der Verarbeitung, Datenarten, betroffene Personen, Weisungen, Vertraulichkeit, Sicherheitsmaßnahmen und Unterstützung bei Betroffenenrechten oder Datenschutzverletzungen. Prüfen Sie auch, ob Unterauftragsverarbeiter eingesetzt werden und wie Änderungen an ihnen mitgeteilt oder genehmigt werden. Ein unterschriebener Vertrag allein belegt noch nicht, dass die tatsächlichen Abläufe den vereinbarten Anforderungen entsprechen.
Bei der Dienstleisterprüfung sind konkrete Fragen hilfreicher als allgemeine Zusicherungen: Wo werden Daten gespeichert und verarbeitet? Wer kann administrativ zugreifen? Wie werden Sicherheitsvorfälle gemeldet? Welche Lösch- und Rückgabeverfahren gelten bei Vertragsende? Prüfen Sie Nachweise und Verantwortlichkeiten in einem Umfang, der zur Sensibilität der Daten und Bedeutung des Dienstes passt.
Eine Datenschutz-Folgenabschätzung (DSFA) ist zu prüfen, wenn eine geplante Verarbeitung voraussichtlich ein hohes Risiko für Rechte und Freiheiten natürlicher Personen mit sich bringt. Das kann etwa bei umfangreicher systematischer Überwachung oder der groß angelegten Verarbeitung sensibler Daten relevant sein. Die Prüfung sollte vor dem Start erfolgen; sie beschreibt Verarbeitung, Notwendigkeit und Verhältnismäßigkeit, Risiken sowie geplante Maßnahmen. Bei Unsicherheit sollten Datenschutzbeauftragte oder qualifizierte Beratung einbezogen werden.
Datenschutz im laufenden IT-Betrieb verankern
Datenschutz bleibt nur wirksam, wenn Unternehmen ihn in ihre laufenden IT-Prozesse integrieren. Dazu gehören geregelte Abläufe für Betroffenenanfragen, Datenschutzverletzungen, Systemänderungen und wiederkehrende Kontrollen.
Für Auskunfts-, Berichtigungs- oder Löschanfragen sollte feststehen, wer sie entgegennimmt, wie die Identität geprüft wird und welche Systeme nach relevanten Daten durchsucht werden. Ein zentraler Eingang und ein internes Fristen- und Eskalationsverfahren verhindern, dass Anfragen in einzelnen Postfächern liegen bleiben. Die zuständigen Teams sollten außerdem wissen, wann eine Anfrage an Datenschutzverantwortliche weiterzugeben ist.
Eine Datenschutzverletzung ist eine Sicherheitsverletzung, die zur Vernichtung, zum Verlust, zur Veränderung oder zur unbefugten Offenlegung beziehungsweise zum unbefugten Zugang zu personenbezogenen Daten führt. Bei einem Vorfall sollte das Unternehmen zuerst eindämmen und Fakten sichern, dann Auswirkungen und Risiken bewerten und die erforderlichen Melde- und Informationspflichten prüfen. Eine Meldung an die Aufsichtsbehörde kann nach der DSGVO innerhalb von 72 Stunden erforderlich sein, sofern die Verletzung voraussichtlich ein Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Auch nicht meldepflichtige Vorfälle sind zu dokumentieren.
Neue Software, Schnittstellen, Datenverwendungen oder Dienstleister sollten einen festen Änderungsprozess durchlaufen. Dabei werden Datenschutz und Informationssicherheit bereits vor der Freigabe geprüft. Regelmäßige Kontrollen, etwa nach größeren Änderungen und in festgelegten Intervallen, zeigen, ob Zugriffsrechte, Löschregeln und Sicherheitsmaßnahmen noch zur Realität passen.
Umsetzung priorisieren und Fortschritt dokumentieren
Ein umsetzbarer Einstieg besteht aus einer Bestandsaufnahme, einer risikobasierten Priorisierung, klaren Zuständigkeiten und überprüfbaren Nachweisen. Unternehmen können so zuerst die größten Lücken bearbeiten, statt sich in einer langen Liste gleichrangiger Aufgaben zu verlieren.
Nutzen Sie einen einfachen Vier-Schritte-Zyklus: Erfassen, bewerten, umsetzen, überprüfen. Erfassen Sie Prozesse, Systeme und Dienstleister. Bewerten Sie Risiken anhand von Datenart, Umfang, Zugriffsmöglichkeiten und möglichen Folgen. Legen Sie dann Maßnahmen, Verantwortliche und Termine fest. Überprüfen Sie anschließend, ob die Maßnahme umgesetzt wurde und im Betrieb funktioniert.
- Erste Bestandsaufnahme: Verarbeitungstätigkeiten, IT-Systeme, Dienstleister und bestehende Nachweise zusammentragen.
- Priorisierung: Hohe Risiken, fehlende AVV, übermäßige Zugriffsrechte und ungeklärte Vorfallwege zuerst bearbeiten.
- Verantwortung: Für jede Maßnahme eine zuständige Person, eine Frist und eine Freigabe festlegen.
- Nachweis: Entscheidungen, Prüfungen, Schulungen, Tests und Abweichungen nachvollziehbar dokumentieren.
IT- und Beratungspartner können bei Inventarisierung, Sicherheitsprüfung, Prozessgestaltung oder technischer Umsetzung unterstützen. Die Auswahl sollte sich an der konkreten Lücke orientieren. Externe Unterstützung ersetzt weder die interne Verantwortung noch die laufende Pflege; sie ist besonders nützlich, wenn Fachwissen oder Kapazitäten fehlen und Ergebnisse anschließend in klare interne Zuständigkeiten überführt werden.
Häufige Fragen zu IT-Compliance und DSGVO
Welche Unternehmen müssen die DSGVO bei ihrer IT beachten?
Grundsätzlich müssen Organisationen, die personenbezogene Daten im Anwendungsbereich der DSGVO verarbeiten, die einschlägigen Anforderungen beachten. Entscheidend sind Verarbeitung und Anwendungsbereich, nicht allein Unternehmensgröße oder Branche.
Was gehört zu technischen und organisatorischen Maßnahmen?
Dazu zählen risikogerechte Schutzvorkehrungen wie Zugriffskontrollen, Verschlüsselung, Backups, Protokollierung, sichere Betriebsabläufe, Schulungen und Verfahren zur Wiederherstellung. Welche Maßnahmen erforderlich sind, hängt vom jeweiligen Kontext ab.
Wann ist ein Auftragsverarbeitungsvertrag erforderlich?
Ein AVV ist grundsätzlich erforderlich, wenn ein Dienstleister personenbezogene Daten im Auftrag und nach Weisung des Verantwortlichen verarbeitet. Ob eine Auftragsverarbeitung vorliegt, richtet sich nach der tatsächlichen Rolle des Anbieters.
Wann sollte eine Datenschutz-Folgenabschätzung geprüft werden?
Prüfen Sie eine DSFA vor Beginn einer Verarbeitung, wenn diese voraussichtlich ein hohes Risiko für die Rechte und Freiheiten betroffener Personen birgt. Bei Zweifeln sollte die Einschätzung fachkundig begleitet werden.
Was ist bei einer Datenschutzverletzung zu tun?
Den Vorfall eindämmen, Beweise und Fakten sichern, Risiken bewerten und Melde- sowie Informationspflichten prüfen. Zuständigkeiten und Eskalationswege sollten bereits vor einem Vorfall feststehen; jeder Vorfall ist angemessen zu dokumentieren.
Diese Hinweise bieten eine allgemeine Orientierung und ersetzen keine individuelle rechtliche Prüfung. Gute IT-Compliance entsteht durch nachvollziehbare Entscheidungen, passende Schutzmaßnahmen und Prozesse, die im Alltag tatsächlich gelebt werden.